



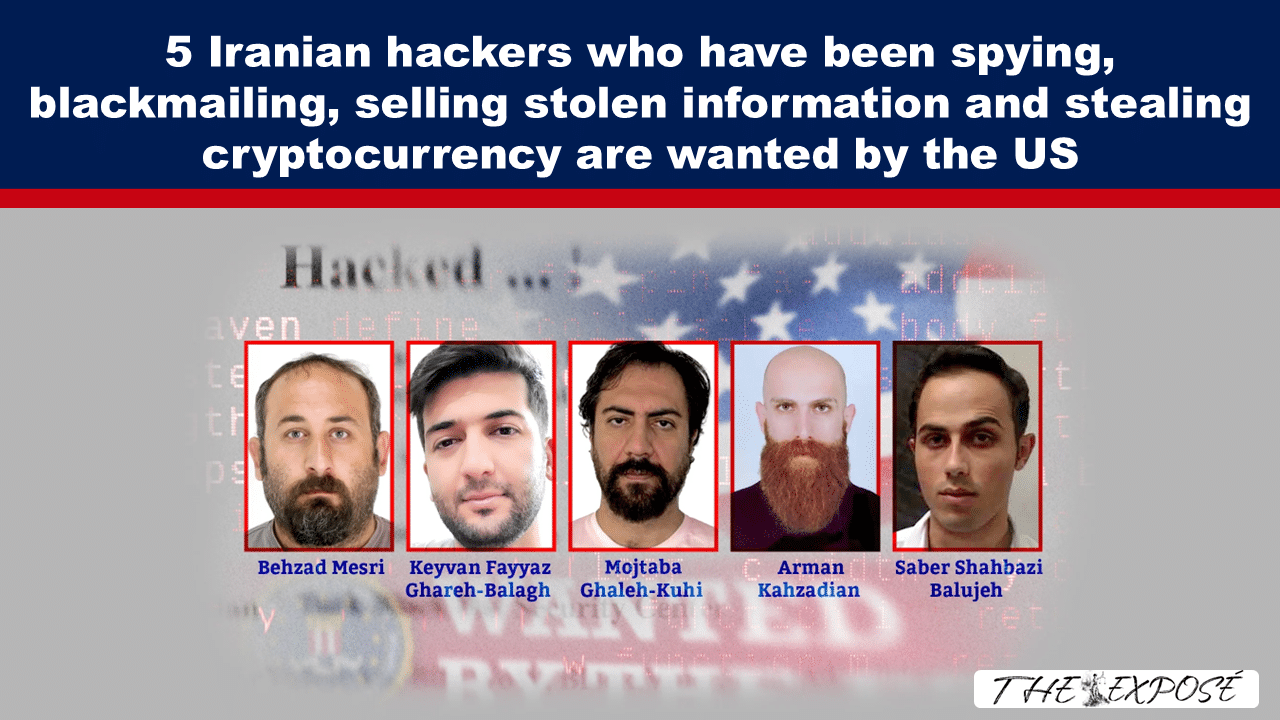
Nachfolgend ein Bericht aus der Untersuchung von Iran International über die fünf von den Vereinigten Staaten gesuchten Hacker der Revolutionsgarden und des iranischen Geheimdienstministeriums.
Der Bericht kommt zu dem Schluss, dass sie neben Spionage und Informationsdiebstahl für die Islamische Republik auch in Erpressung, den Verkauf gestohlener Informationen, den Diebstahl von Kryptowährung und die gezielte Verfolgung iranischer Staatsbürger innerhalb und außerhalb der USA verwickelt waren.
Lasst uns den Kontakt nicht verlieren… Eure Regierung und die großen Technologiekonzerne versuchen aktiv, die von The Exposé veröffentlichten Informationen zu zensieren , um ihre eigenen Interessen zu verfolgen. Abonniert jetzt unsere E-Mails, um sicherzustellen, dass ihr die neuesten unzensierten Nachrichten direkt in eurem Posteingang erhaltet …
Hacker ohne Grenzen: Im Dienste Teherans, nebenbei am Stehlen
Von Shahed Alavi, veröffentlicht von Iran International
Anmerkung von The Exposé: Der Originalartikel enthält zahlreiche Bilder, die wir bis auf wenige Ausnahmen unten nicht eingefügt haben.
Inhaltsverzeichnis
- Einführung
- Mabna und das Hacker-für-den-Senioren-Modell
- Ein Netzwerk, das auf Auftragnehmern und Firmenhüllen basiert
- Arman Kahzadian und die Rekrutierung von Underground-Talenten
- Behzad Mesri und die Überschneidung zwischen staatlicher Arbeit und Cyberkriminalität
- Keyvan Fayyaz Ghareh-Balagh und der Verkauf von Zugang
- Mojtaba Ghaleh-Kuhi und die Infrastruktur hinter dem Projekt Sonbol
- Saber Shahbazi Balujeh und jahrelange verdeckte Eingriffe
- Geld, der Staat und organisierte Cyberkriminalität
Einführung
Eine Untersuchung von Iran International über fünf Hacker mit Verbindungen zu den iranischen Revolutionsgarden und dem Geheimdienstministerium, die von den Vereinigten Staaten gesucht werden, zeigt, wie Mitglieder des Netzwerks staatlich gelenkte Spionage betrieben, während sie gleichzeitig gestohlene Daten verkauften, Opfer erpressten und iranische Bürger und Unternehmen angriffen, um privaten Profit zu erzielen.
Die fünf gehörten zu einem Netzwerk von Hackern mit Verbindungen zum Mabna-Institut, das Operationen für iranische Regierungsstellen, darunter die Revolutionsgarden, durchführte. Nachdem die Identitäten der ersten Netzwerkmitglieder aufgedeckt worden waren, setzten einige ihre Aktivitäten ab Oktober 2018 im Rahmen einer neuen Operation namens „Projekt Sonbol“ fort, die laut Quellen von Iran International vom Geheimdienstministerium geleitet wurde.
Am Dienstag, dem 18. August, mehr als acht Jahre nach der Veröffentlichung der ersten Anklage gegen Mabna, veröffentlichte das US-Justizministerium eine ergänzende Anklageschrift, die ein wesentlich umfassenderes Bild der vom Institut angeheuerten Hacker und ihrer Verbindungen zu den Revolutionsgarden zeichnet.
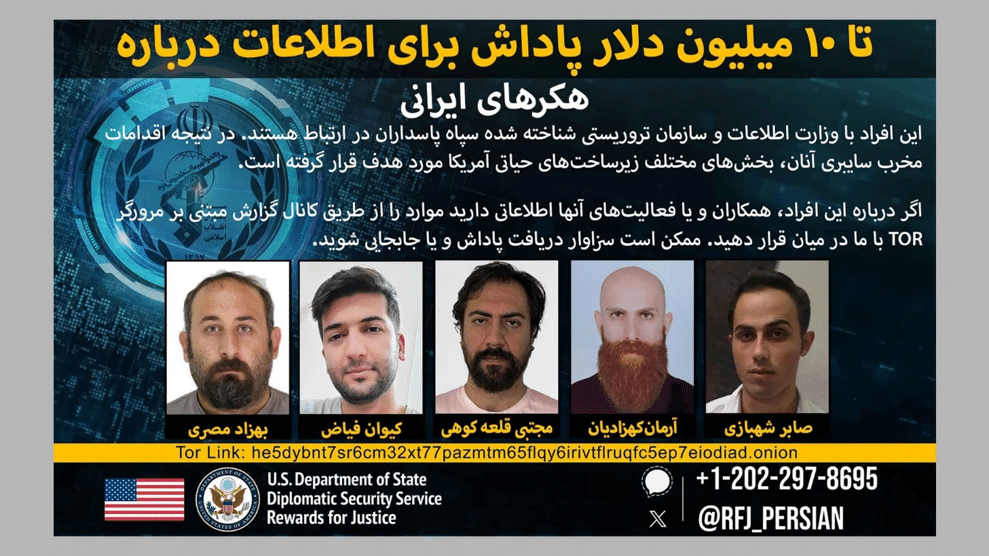
Fünf der acht weiteren Angeklagten, die in der Anklageschrift genannt werden, stechen hervor, weil das Rewards for Justice-Programm des US-Außenministeriums Belohnungen von bis zu 10 Millionen Dollar für Informationen ausgesetzt hat, die zu ihrer Identifizierung oder ihrem Aufenthaltsort führen: Arman Kahzadian, Behzad Mesri, Keyvan Fayyaz Ghareh-Balagh, Mojtaba Ghaleh-Kuhi und Saber Shahbazi Balujeh.
Die fünf gelangten auf unterschiedlichen Wegen nach Mabna. Kahzadian, Ghaleh-Kuhi und Fayyaz stammten aus jungen iranischen Hackergruppen und begannen damit, Webseiten zu verunstalten. Mesri wechselte von Black-Hat-Foren zum Geheimdienst der Revolutionsgarden, bevor er ein Cybersicherheitsunternehmen leitete. Shahbazi, der weniger Spuren in der Öffentlichkeit hinterließ, gelangte über ein Cybersicherheitszentrum der APA in das Netzwerk.
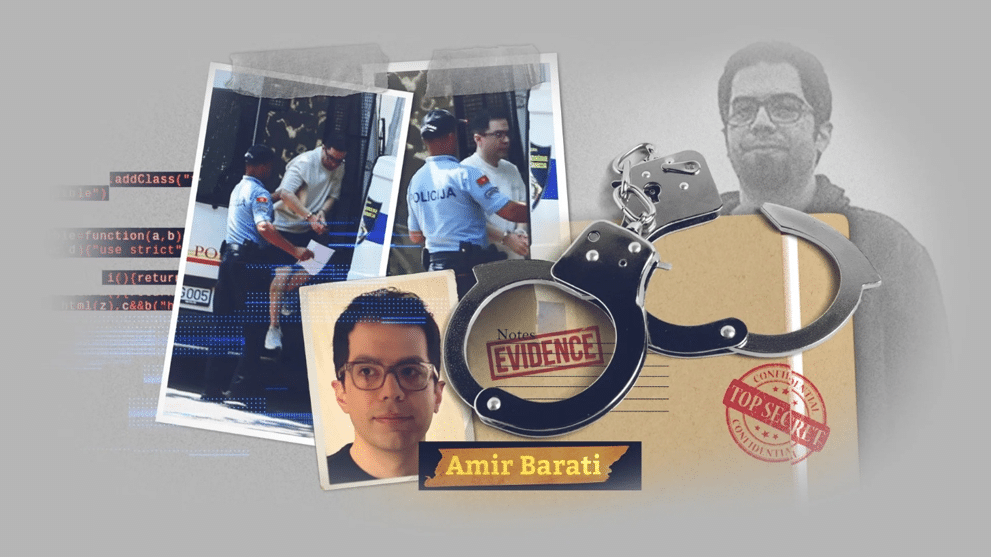
Die drei anderen neu Angeklagten befinden sich in anderen Situationen. Amir Barati wurde im Juli in Montenegro festgenommen und wartet auf sein Auslieferungsverfahren. Für Saeed Houshyar und Manouchehr Hashemloo, die beide wegen zehn Anklagepunkten angeklagt sind, wurde keine Belohnung ausgesetzt.
Die Recherchen von Iran International zeigen, dass die Mitglieder des Netzwerks in den Folgejahren zweigleisig vorgingen: Sie führten staatlich gelenkte Cyberoperationen gegen ausländische Ziele durch und erzielten gleichzeitig private Gewinne durch gestohlene Zugangsdaten, Erpressung, Kryptowährungsgeschäfte und den Verkauf von Zugängen zu kompromittierten Systemen. Die Grenze zwischen staatlichen Missionen und organisierter Cyberkriminalität verschwamm immer wieder.
Die Untersuchung basiert auf Interviews mit Quellen, die mit den Aktivitäten der fünf Hacker vertraut sind, einer Überprüfung der neuen Anklageschrift und anderer US-amerikanischer Gerichts- und Regierungsdokumente, Cybersicherheitsarchiven und iranischen Unternehmensregistereinträgen.
Mabna und das Hacker-für-den-Senioren-Modell
Gholamreza Rafatnejad und Ehsan Mohammadi gründeten das Mabna-Institut im Jahr 2013 in einem kleinen Büro in einer Wohnung in der North Sheikh Bahaei Straße in Teheran.
Das Institut sollte vorgeblich iranische Universitäten und Forschungseinrichtungen mit akademischen Ressourcen im Ausland vernetzen. Statt jedoch Abonnements zu erwerben, heuerte Mabna Hacker an und beauftragte Auftragshacker, um die Konten von Universitätsprofessoren, Firmenangestellten und ausländischen Regierungsbeamten zu kompromittieren, die von iranischen Regierungsstellen, darunter den Revolutionsgarden und dem Geheimdienstministerium, als Ziele ausgewählt worden waren.
Über einen Zeitraum von fast fünf Jahren kompromittierte das Mabna-Netzwerk fast 8,000 E-Mail- und Benutzerkonten von Akademikern an 144 US-Universitäten und 178 Universitäten in 22 anderen Ländern, darunter Institutionen in Europa, Kanada, Australien, China, Israel, Japan, Malaysia, der Türkei, Südkorea, Singapur und Saudi-Arabien.
Mithilfe der gestohlenen Konten luden die Hacker wissenschaftliche Arbeiten, Dissertationen, E-Books und anderes Forschungsmaterial herunter. Das US-Justizministerium schätzte, dass mindestens 31.5 Terabyte Daten im Wert von über 3.4 Milliarden US-Dollar von amerikanischen Universitäten gestohlen wurden.
Die Aktivitäten von Mabna reichten über den akademischen Bereich hinaus. Mindestens fünf US-Bundes- und Landesbehörden sowie 42 amerikanische Privatunternehmen, 11 europäische Unternehmen, die Vereinten Nationen und UNICEF waren Zielscheibe.
Ein Teil des gestohlenen akademischen Materials wurde auch über zwei Websites, Megapaper.ir und Gigapaper.ir, verkauft. Letztere ermöglichte es iranischen Kunden, über kompromittierte Konten von Professoren direkt auf die Online-Bibliotheken ausländischer Universitäten zuzugreifen.
Das wichtigste Werkzeug war Spear-Phishing, bei dem E-Mails oder gefälschte Anmeldeseiten verwendet wurden, die auf die Universität, das Forschungsgebiet oder die beruflichen Beziehungen des Ziels zugeschnitten waren. Später setzte das Netzwerk Password Spraying ein, bei dem eine kleine Anzahl häufig verwendeter Passwörter gegen eine große Anzahl von Konten getestet wurde, um Sicherheitswarnungen zu vermeiden.
Eine der bekanntesten Aktionen des Netzwerks war der Hack von HBO im Jahr 2017. Mesri begann im Mai desselben Jahres, das Netzwerk und die Fernzugriffspunkte des Unternehmens zu untersuchen. Die Hacker kompromittierten Mitarbeiterkonten und stahlen Material wie unveröffentlichte Fernsehfolgen, Drehbücher und Inhaltsangaben für unveröffentlichte Folgen von „Game of Thrones“, Kontaktdaten von Schauspielern und Crewmitgliedern, E-Mails, Finanzdokumente und Passwörter für Social-Media-Konten.
Mesri forderte zunächst umgerechnet 5.5 Millionen US-Dollar in Bitcoin und erhöhte die Lösegeldforderung später auf 6 Millionen US-Dollar. Nachdem HBO nicht zahlte, wurde ein Teil des gestohlenen Materials freigegeben. Laut US-Gerichtsakten waren neben Mesri auch Houshyar, Hashemloo, Fayyaz, Shahbazi und Kahzadian an der Operation beteiligt.
Die US-Anklage von 2018 beendete die Aktivitäten des Netzwerks nicht. Recherchen von Iran International zeigen, dass nach der Veröffentlichung der Identitäten der ersten neun öffentlich angeklagten Mitglieder von Mabna ein Teil der Operation als Projekt Sonbol neu organisiert wurde. Quellen von Iran International zufolge operierte dieses Projekt unter der Leitung des Geheimdienstministeriums. Der Kern des Teams befand sich in Karaj, während die Infrastruktur und die Partner anderswo operierten.
Laut Quellen von Iran International unterhielten drei Beamte des Geheimdienstministeriums, die in Cyberoperationen verwickelt waren – Avaz-Ali Nouranian, Mojtaba Javanbakht und Mohammad-Amin Fasihi Dastjerdi – Verbindungen zu Sonbol und dessen Mitgliedern. Mesri und Ghaleh-Kuhi spielten Führungsrollen. Fayyaz, Shahbazi und Mohammadreza Kadkhodaei erhielten Server, Ziellisten und Anweisungen für Cyberangriffe, während Kahzadian dem Netzwerk nahestand und mit anderen Mitgliedern an Kryptowährungsoperationen, dem Diebstahl von Zugangsdaten und anderen Aktivitäten für das Geheimdienstministerium arbeitete.
Laut Quellen von Iran International und Dokumenten des US-Außenministeriums stahl das Projekt Sonbol mehrere Terabytes an Daten von US-amerikanischen Technologieunternehmen, Rüstungsunternehmen, einem Energieunternehmen und einer Fluggesellschaft.
Sonbol wandte die zuvor von Mabna verwendeten Techniken auf ein breiteres Spektrum von Zielen an, darunter Unternehmen aus den Bereichen Verteidigung, Energie, Gesundheitswesen und Finanzen, und entwickelte dabei eine stärkere Gewinnorientierung.
Ein Netzwerk, das auf Auftragnehmern und Firmenhüllen basiert
Personen aus Untergrund-Hackergruppen, Online-Foren, universitären Cybersicherheitszentren und privaten Auftragnehmern gelangten über Wege wie Verhaftung und Rekrutierung, Sicherheitsverträge, Tarnfirmen und direkte Anstellung in den Einflussbereich der Revolutionsgarden und des Geheimdienstministeriums.
Im Umfeld des Netzwerks entstanden nacheinander verschiedene Firmen, darunter Imen Wall Pardaz, Net Peygard Samavat, Ilya Net Gostar Iranian, Ayandeh Sazan Sepehr Arya und Imen Net Pasargad, später umbenannt in Shahid Shoushtari. Es handelte sich um rechtlich eigenständige Unternehmen mit separaten Registrierungsnummern und Gründungsdaten. Überschneidende Geschäftsführer und Adressen sowie die Kontinuität des Personals und der Geschäftstätigkeit deuten jedoch darauf hin, dass diese Unternehmen dazu beitrugen, das bestehende operative Netzwerk aufrechtzuerhalten. In einigen Fällen ersetzten neue Firmen faktisch sanktionierte Vorgängerunternehmen. In anderen Fällen übernahmen Tarnfirmen Angelegenheiten wie Personalwesen und Finanzen für sanktionierte Auftragnehmer.
Diese Struktur ermöglichte es Hackern, gleichzeitig als Angestellte der Privatwirtschaft, Militärdienstleister und Geheimdienstmitarbeiter zu agieren, ohne formell in den Personallisten der Revolutionsgarden oder des Geheimdienstministeriums aufzutauchen. Wurde ein Unternehmen sanktioniert oder enttarnt, konnten Personal, Verträge und Ausrüstung einfach woandershin verlagert werden.
Mitglieder dieses breiteren Auftragnehmer-Ökosystems beteiligten sich an Operationen wie Cyberkampagnen, die darauf abzielten, Wähler während der US-Präsidentschaftswahlen 2020 zu stören und einzuschüchtern, sowie an Hack-and-Leak-Operationen gegen israelische Ziele.
Über die an Universitäten angesiedelten APA-Cybersicherheitszentren konnte ein weiterer Zugang zum System geschaffen werden.
Die um das iranische Telekommunikationsforschungszentrum angesiedelten APA-Zentren boten Schwachstellenanalysen, Penetrationstests und Cybersicherheitsdienste für öffentliche und private Auftraggeber an. Dokumente der US-Regierung identifizierten Hacker mit Verbindungen zu iranischen Sicherheitsbehörden, darunter Kahzadian und Shahbazi, als Mitarbeiter solcher Zentren.
Vor diesem Hintergrund werden die unterschiedlichen Wege der fünf Hacker deutlicher. Jeder von ihnen besetzte eine andere Ebene des Systems und entwickelte sein eigenes Gleichgewicht zwischen staatlichen Aufgaben und persönlichem Gewinn.
Arman Kahzadian und die Rekrutierung von Underground-Talenten
Arman Kahzadian, geboren am 11. Februar 1992 in Ilam, begann seine bekannte Hackeraktivität im Jahr 2009. Unter dem Alias Skitt3r gründete er zusammen mit dem in Maschhad ansässigen Hacker Amir Barati, online bekannt als Kinglet, das Digital Boys Underground Team.
Bis 2013 verzeichneten die Digital Boys über 1,000 Einzelangriffe und fast 8,000 Massenangriffe auf Server. Hacking-Archive brachten die Gruppe mit Zielen wie einer Subdomain einer US-amerikanischen Forschungseinrichtung für Wasserstraßen, der NASA, Microsoft und dem MIT in Verbindung.
Ein Cybersicherheitsexperte, der zuvor mit Iran International gesprochen hatte , beschrieb Barati als einen seiner ersten Mentoren. „Amir war ein paar Jahre älter als Arman, aber er erkannte schnell Armans Talent und freundete sich eng mit ihm an.“
Im Mai 2011, inmitten eines Machtkampfes zwischen dem Geheimdienstministerium und der Geheimdienstorganisation der Revolutionsgarden, verhaftete das Geheimdienstministerium Kahzadian, Barati, Masoud Molavi und eine weitere Person.
Eine drei Jahre später erlassene, geänderte iranische Anklageschrift warf ihnen vor, sich zusammengetan und gegen die nationale Sicherheit gekämpft zu haben, indem sie Webseiten von Regierungsbehörden, revolutionären Organisationen und Banken gehackt hatten. Laut Quellen von Iran International wurde Kahzadian nach einigen Wochen freigelassen, nachdem er sich zur Zusammenarbeit mit dem Geheimdienstministerium bereit erklärt hatte. Zwischen 2013 und 2019 wurde er mindestens viermal wegen Hacking und Online-Betrug verurteilt und erhielt Haftstrafen von insgesamt mehr als dreieinhalb Jahren sowie Geldstrafen. Es gibt keine Hinweise darauf, dass diese Haftstrafen vollstreckt wurden.
Iran International zufolge trat Kahzadian 2012 einem Cybersicherheitszentrum der APA bei, das für das Geheimdienstministerium arbeitete. Später wechselte er zum privaten Cybersicherheitsunternehmen Imen Wall Pardaz, das Dienstleistungen für Regierungs- und Sicherheitsbehörden, darunter die Revolutionsgarden, erbrachte. Laut den Quellen arbeitete Kahzadian bei Imen Wall mit Geheimdienstmitarbeitern der Revolutionsgarden an Projekten, die auf kritische Infrastrukturen und Regierungsinstitutionen in den USA und Großbritannien sowie auf Organisationen und Einzelpersonen im gesamten Nahen Osten abzielten. 2017 schloss er sich Mabna an und war an deren Spear-Phishing- und Diebstahlkampagnen geistigen Eigentums sowie am HBO-Hack beteiligt.
Iran International zufolge arbeitete Kahzadian in den letzten Jahren gemeinsam mit Mesri an Projekten zum Hacken von Kryptowährungen. Dabei nutzten sie Informationen aus kompromittierten Systemen, um Kryptowährungsadressen und digitale Wallets zu identifizieren. Laut einer Quelle gehörten zu ihren Zielen Nutzer in den USA, Großbritannien, Kanada, Australien und Neuseeland sowie in einigen Fällen nordkoreanische Cyber-Aktivisten.
Kahzadians Werdegang vom jungen Webseiten-Defacer zum staatsnahen Auftragnehmer veranschaulicht einen Weg, über den Irans Sicherheitsapparat auf Untergrund-Cybertalente aufmerksam wurde: Verhaftung, Kooperation, private Auftragnehmer und staatliche Aufträge.
Behzad Mesri und die Überschneidung zwischen staatlicher Arbeit und Cyberkriminalität
Behzad Mesri wurde am 24. August 1988 in Naqadeh geboren. In Hackerkreisen war er als Skote Vahshat oder „Schweigen des Terrors“ bekannt.
Ende 2008 gründete er zusammen mit Manouchehr Hashemloo das Forum „Turk Black Hat“. Die Gruppe erlangte Bekanntheit durch die Verunstaltung hunderter Websites innerhalb und außerhalb des Irans und blieb bis 2015 aktiv.
Laut Quellen von Iran International trat Mesri im Jahr 2013 der Einheit 2000 des Geheimdienstes der Revolutionsgarden bei. Dort arbeitete er zusammen mit Hashemloo und Fayyaz an Operationen, die auf militärische Systeme, Software im Zusammenhang mit dem israelischen Atomprogramm und die israelische Infrastruktur abzielten.
Im Mai 2014, nach seinem Ausscheiden aus dem Geheimdienst der Revolutionsgarden, wurde Mesri Geschäftsführer und Vorstandsmitglied von Net Peygard Samavat. Hashemloo und Ghaleh-Kuhi arbeiteten ebenfalls unter seiner Leitung für das Unternehmen. Quellen von Iran International zufolge fungierte Net Peygard als Auftragnehmer für iranische Sicherheitsbehörden und erbrachte Dienstleistungen für Institutionen wie das Geheimdienstministerium, Einheiten der Revolutionsgarden, die Quds-Einheit und die Cyberpolizei. Dokumente des US-Finanzministeriums nennen Mohammad-Bagher Shirin-Kar, auch bekannt als Mojtaba Tehrani, als technischen Direktor des Unternehmens. Er koordinierte demnach die Kontakte zu den Revolutionsgarden und berichtete den IRGC-Offiziellen über den Projektfortschritt.
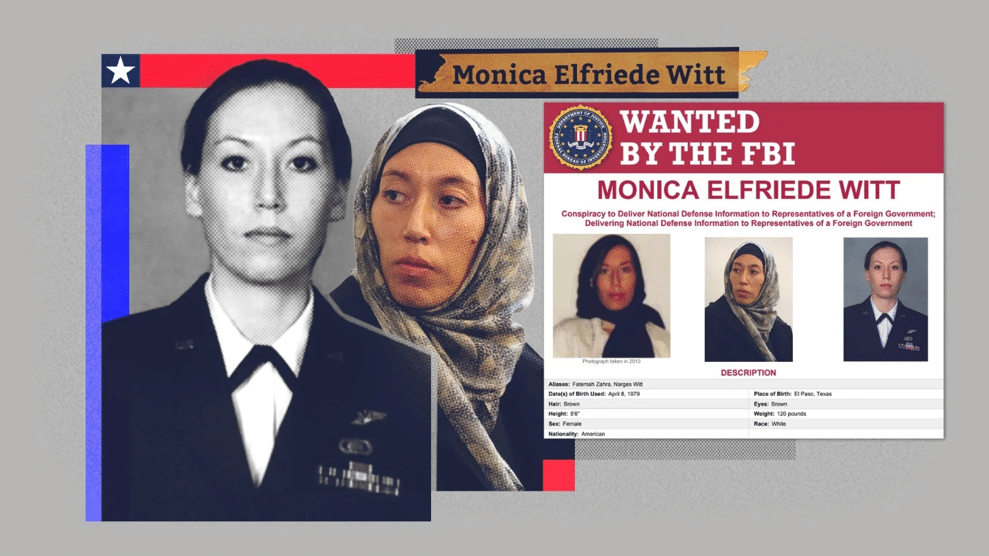
Im selben Zeitraum nutzte Mesri Informationen von Monica Witt, einer ehemaligen Offizierin des US-Luftwaffennachrichtendienstes, die zum Iran übergelaufen war, um Server und technische Infrastruktur für Operationen gegen aktive und ehemalige Angehörige des US-Luftwaffennachrichtendienstes bereitzustellen. Er verwaltete im Rahmen dieser Kampagne auch gefälschte Konten, Phishing-Angriffe und die Verbreitung von Schadsoftware.
Mesri schloss daraufhin einen Vertrag mit Mabna ab, der die Infrastruktur verwaltete und gestohlene Zugangsdaten verbreitete. Etwa zur gleichen Zeit gründeten er und Ghaleh-Kuhi die Website findemail.io, die laut Recherchen von Iran International zum Verkauf gestohlener Zugangsdaten mit privatem Gewinn genutzt wurde.
Sein bekanntester öffentlicher Fall bleibt der HBO-Hack.
Iran International hat auch Informationen über eine andere Seite seiner Aktivitäten erhalten.
Seit 2022 betreibt Mesri angeblich in Naqadeh eine energieintensive Kryptowährungs-Mining-Anlage, obwohl es immer wieder zu Stromausfällen kommt, unter denen die iranische Bevölkerung leidet, und genießt dabei privilegierten Zugang zu billigem Strom.
Eine Quelle von Iran International bezeichnete ihn als das „verwöhnte Kind der iranischen Hacker-Community“ und sagte, Mesri habe wiederholt seine Verbindungen zur Regierung genutzt, um Privilegien zu erlangen, die vielen seiner Mitarbeiter nicht zur Verfügung standen.
Laut der Quelle pflegte Mesri die Zusammenarbeit mit iranischen Sicherheitsbehörden, hackte aber gleichzeitig Nichtregierungsorganisationen, private Unternehmen und normale iranische Bürger und verkaufte den Zugang zu kompromittierten Systemen auf Darknet- und Cyberkriminalitätsmärkten.
Es ist unklar, wie viel die iranischen Sicherheitsbehörden über seine Angriffe auf Ziele im Inland wussten. Laut einer Quelle, die mit Gesprächen seiner Freunde vertraut ist, beschrieb Mesri seine Motivation jedoch unmissverständlich: „Ich arbeite für Geld, nicht für mein Volk oder mein Land.“
Iran International zufolge hat Mesri im Vergleich zu vielen seiner Komplizen ein beträchtliches Vermögen angehäuft, darunter mehrere Immobilien in Karaj, Naqadeh und Teheran. Seine Aktivitäten verdeutlichen den zentralen Punkt dieser Untersuchung: Er erbrachte Cyberdienste für das Geheimdienstministerium und die Revolutionsgarden und nutzte dabei viele der gleichen Fähigkeiten, Verbindungen und Schutzmechanismen, um persönlichen Profit zu erzielen.
Keyvan Fayyaz Ghareh-Balagh und der Verkauf von Zugang
Keyvan Fayyaz Ghareh-Balagh, auch bekannt als Keyvan Karimi, wurde am 18. Dezember 1989 in Mianeh geboren. Seine ersten dokumentierten Hackeraktivitäten datieren aus dem Jahr 2010, als er das Ajax Security Team mitbegründete.
Fayyaz trat in iranischen Cybersicherheitsforen unter Pseudonymen wie Hurr!c4nE! und k3yv4n auf. Wie einige seiner späteren Mitstreiter erwarb er sich zunächst einen Ruf, indem er Sicherheitslücken identifizierte, Sicherheitstools veröffentlichte und Websites, darunter auch iranische Regierungsseiten, verunstaltete.
Bis 2012 nahmen die Aktivitäten von Ajax einen zunehmend politischen Charakter an. Mitglieder der Gruppe beteiligten sich an Kampagnen wie OpIsrael und OpUSA. Ein FireEye-Bericht über die Gruppe, „Operation Saffron Rose“, beschrieb diesen Zeitraum als Übergang von der Manipulation öffentlicher Websites hin zu Aktivitäten, die sich zunehmend an den politischen Zielen der iranischen Regierung orientierten. Eine Quelle von Iran International gab an, dass der Geheimdienst der Revolutionsgarden Fayyaz Ende 2012 rekrutierte, nachdem er von seinen Hackerfähigkeiten und seiner politischen Aktivität erfahren hatte.
Nachdem Fayyaz mit Unit 2000 zusammengearbeitet hatte, gingen die öffentlichen Defacement-Aktivitäten von Ajax zurück, und die Gruppe entwickelte sich zu einer auf Malware basierenden Cyber-Spionageoperation. Zu ihren Methoden gehörten gezielte E-Mails, private Nachrichten in sozialen Medien, gefälschte Anmeldeseiten und infizierte Versionen von Anti-Zensur-Software, die Passwörter stehlen oder die als Stealer bekannte Malware installieren sollten. Zu den Zielen zählten US-amerikanische Rüstungsunternehmen sowie iranische Oppositionelle und Aktivisten.
Laut Quellen von Iran International arbeitete Fayyaz bis Ende 2016 für den Geheimdienst der Revolutionsgarden und knüpfte Kontakte zu Mesri und anderen staatsnahen Cyber-Aktivisten. Nach seinem Ausscheiden registrierte er im Januar 2017 in Mianeh die Firma Imen Faraz Rayan Ghaflan. Die Firmenunterlagen wiesen ein herkömmliches Computer- und Telekommunikationsunternehmen aus, doch eine Quelle von Iran International bezeichnete es als Tarnung für Hackerangriffe. Die Quelle gab an, dass mehrere in die Einheit 2000 rekrutierte Hacker schließlich zu dem Schluss kamen, dass die Tätigkeit als Auftragnehmer ihnen mehr Freiheit bei der Arbeit für verschiedene Regierungsbehörden und gleichzeitig höhere Verdienstmöglichkeiten bot.
Anschließend zog Fayyaz nach Mabna, wo er an Operationen gegen HBO, US-amerikanische Rüstungsunternehmen, einen amerikanischen Anbieter von Kommunikationstechnologie, ein saudisches Energieunternehmen und ein australisches Transportunternehmen beteiligt war.
Internationale Quellen aus dem Iran berichten, dass Fayyaz im Juni 2017 im Auftrag der Islamischen Republik auch den Cyberangriff auf das britische Parlament verübte. Bei dem Angriff wurden Brute-Force-Methoden eingesetzt, wodurch 26 Benutzerkonten kompromittiert und E-Mail-Daten einiger Opfer gestohlen wurden. Britische Medien zitierten später eine Einschätzung des britischen Geheimdienstes, die die Operation dem Iran zuschrieb.
Ab 2018 war Fayyaz Teil des Projekts Sonbol. Quellen von Iran International zufolge arbeitete er unter Mesri und Ghaleh-Kuhi zusammen mit Shahbazi und Mohammadreza Kadkhodaei, war aber mit der Hierarchie unzufrieden.
Den Quellen zufolge weitete er seine kriminellen Aktivitäten ab 2020 aus. Unter mindestens sechs Pseudonymen drang er in illegale Foren und Marktplätze ein und verkaufte Zugangsdaten kompromittierter Unternehmen und Privatpersonen. Informationen von Iran International deuten darauf hin, dass Fayyaz in Zusammenarbeit mit Kadkhodaei und Shahbazi auch iranische Institutionen und Unternehmen mit schwacher Sicherheitsinfrastruktur hackte und den Zugang zu deren Systemen verkaufte. Er entwickelte sich schließlich zu dem, was Cyberkriminalitätsforscher als Initial Access Broker bezeichnen – einem Hacker, der eine Organisation kompromittiert und den gewonnenen Zugang an andere kriminelle Gruppen verkauft.
Eine Quelle von Iran International beschrieb seine Vorgehensweise als „wahllos und blind“. Er habe gezielt Krankenhäuser, Unternehmen, Bildungseinrichtungen und Familienbetriebe angegriffen und den Zugang zu Ransomware-Gruppen verkauft. Laut dieser Quelle verkaufte Fayyaz im September 2024 angeblich den Zugang zum Netzwerk von Boston Children's Health Physicians, einer dem Boston Children's Hospital angeschlossenen Organisation, an die Ransomware-Gruppe BianLian.
BianLian stahl anschließend Patienten- und Mitarbeiterdaten und versuchte, die Organisation durch Veröffentlichungsdrohungen zu erpressen. Das FBI und die US-amerikanische Cybersicherheitsbehörde CISA dokumentierten unabhängig voneinander BianLians Verwendung legitimer Fernzugriffsdaten, die von IAM-Brokern erworben worden waren. Diese Feststellungen identifizieren Fayyaz jedoch nicht als Beteiligten.
Iran International- Quellen zufolge hat Fayyaz auch einige Opfer unter dem Vorwand kontaktiert, bei der Behebung von Sicherheitslücken zu helfen, die durch Angriffe entstanden sind, die er angeblich selbst durchgeführt hat. In einigen Fällen forderte er Hunderttausende von Dollar und verkaufte gleichzeitig gestohlene Daten an Ransomware-Kriminelle.
Die Revolutionsgarden und das Geheimdienstministerium profitierten von seinen technischen Fähigkeiten, während Fayyaz die durch diese Beziehungen gewonnenen Erfahrungen, die Infrastruktur und den Schutz nutzte, um Ziele anzugreifen, die einen Gewinn abwerfen konnten, auch innerhalb des Irans.
Mojtaba Ghaleh-Kuhi und die Infrastruktur hinter dem Projekt Sonbol
Mojtaba Ghaleh-Kuhi, geboren am 28. Juni 1988 in Naqadeh, hat eine Hacker-Vergangenheit, die die Untersuchung von Iran International mehrere Jahre weiter zurückverfolgen lässt als sein formelles Auftreten im Jahr 2016 bei der Cyberfirma Ilya Net Gostar Iranian.
Zuvor agierte er unter der Identität Mojtaba Borhani und unter Aliasnamen wie mb_1986, mb_1986m und Mosi PC.
Cybersicherheitsrecherchen belegen seine Aktivität in der iranischen Szene für Website-Defacement und verknüpfen eines seiner Pseudonyme mit dem Netzwerk, das später als Flying Kitten bekannt wurde. Dieses Netzwerk entwickelte sich von Website-Defacement und Untergrundforen hin zu Spear-Phishing, Zugangsdatendiebstahl und Cyberspionage. Forscher brachten Mojtaba Borhani – Ghaleh-Kuhi – anschließend sowohl mit Flying Kitten als auch mit Charming Kitten in Verbindung. Bis 2013 wurde die mit dem Netzwerk verbundene Phishing-Infrastruktur gegen iranische Nutzer im In- und Ausland eingesetzt, darunter auch gegen einen ehemaligen Moderator von Voice of America.
Eine mit der iranischen Hackerszene vertraute Quelle sagte, Ghaleh-Kuhi habe in dieser Zeit wahrscheinlich für Imen Wall Pardaz gearbeitet, als technisch versierte Hacker häufig von Unternehmen rekrutiert wurden, die für Sicherheitsbehörden tätig waren.
Technische Spuren brachten seine Benutzernamen auch mit Malware-Entwicklung und Phishing-Infrastruktur in Verbindung. Besonders aufschlussreich waren die Beweise, die durch einen Sicherheitsfehler von Ghaleh-Kuhi selbst ans Licht kamen. Zwischen Ende 2013 und Sommer 2014 lud er versehentlich etwa sechs Monate privater Konversationen mit Hashemloo auf VirusTotal hoch, einer Online-Plattform für Cybersicherheitsanalysen. Die Konversationen gewährten Einblick in ein kleines Team von Hackern und Auftragnehmern, die gleichzeitig Cyberangriffe durchführten und versuchten, Aufträge im Bereich der kommerziellen Cybersicherheit abzufangen.
In einem Gespräch sprach Ghaleh-Kuhi über eine Website, deren Betreiber einen Penetrationstest durchführen lassen wollten. Er bat Hashemloo, sich begrenzten Zugriff auf die Website zu verschaffen, ohne dabei größeren Schaden anzurichten, damit er den Sicherheitsvertrag abschließen konnte.
Die Gespräche belegen auch, dass das Team Mitarbeiter rekrutierte, Server beschaffte, die später für Spionageversuche gegen Mitglieder der iranischen Menschenrechtsbewegung eingesetzt wurden, und Verbindungen innerhalb des Sicherheitsapparats erörterte. Sie stellen eine direkte Verbindung zwischen Ghaleh-Kuhi und Fayyaz her. Am 3. Juli 2014, einige Wochen nach der Veröffentlichung von „Operation Saffron Rose“ durch FireEye, bat Hashemloo Ghaleh-Kuhi, sich um Keyvan zu kümmern. „Tun wir. Keine Sorge“, antwortete Ghaleh-Kuhi. Forscher bestätigten, dass damit Fayyaz gemeint war.
Die Beweislage belegt, dass Ghaleh-Kuhi mindestens seit 2013 in der Malware-Entwicklung, der Phishing-Infrastruktur und dem Auftragnehmernetzwerk tätig war. Dies zeigt, dass Ilya Net im Jahr 2016 nicht der Beginn seiner Karriere war, sondern eine weitere Etappe in der Übertragung von Untergrund-Hackerfähigkeiten in die iranische Sicherheitsauftragsstruktur.
Iran International zufolge wurde Ghaleh-Kuhis Arbeit bei Ilya Net von Mohammad-Bagher Shirin-Kar, damals bekannt als Mojtaba Tehrani, beaufsichtigt. Mesri und Hashemloo gehörten zu seinen engsten Mitarbeitern. Das Team führte Netzwerkoperationen und Social Engineering für die Quds-Einheit und das Elektronische Cyberkommando der Revolutionsgarden durch.
Eines der Hauptprojekte von Ghaleh-Kuhi war die Entwicklung eines einheimischen Instruments zur Informationsbeschaffung. Dieses diente dazu, die Beziehungen, Interessen, Arbeitsplätze und Gewohnheiten von Zielpersonen zu erfassen und überzeugendere Social-Engineering-Operationen zu konzipieren. Quellen von Iran International berichten, dass einige der im Rahmen des Projekts gesammelten Informationen von der Quds-Einheit für tödliche Operationen gegen ausländische Ziele verwendet wurden.
Iran International berichtete außerdem über eine weitere Geheimdienstplattform, die Auslandseinsätze des Geheimdienstministeriums und der Quds-Einheit unterstützte und gehackte Datenbanken mit Beziehungsanalysen kombinierte, um Dateien über ausgewählte Ziele für potenzielle physische Angriffe anzulegen.
Ghaleh-Kuhi trat 2016 Mabna bei und wurde später zu einer Schlüsselfigur des Projekts Sonbol, wo er die Infrastruktur verwaltete und die Operationen leitete. In Zusammenarbeit mit Fayyaz, Shahbazi und Kadkhodaei nutzte er Password Spraying und andere Brute-Force-Angriffe, um große Mengen an Zugangsdaten von US-amerikanischen und anderen ausländischen Zielen zu stehlen. Quellen von Iran International berichten, dass auch iranische Organisationen angegriffen und Zugangsdaten von inländischen Institutionen und Unternehmen gestohlen wurden, die über illegale Online-Märkte, darunter findemail.io, verkauft wurden. Laut den Quellen wurde diese Seite von Ghaleh-Kuhi kontrolliert und stand in Verbindung mit dem Geheimdienstministerium.
Die Quellen geben außerdem an, dass Ghaleh-Kuhi und Mesri Kryptowährungen schürften und versuchten, Passwörter von Kryptowährungs-Wallets zu knacken. Eine Quelle berichtete, dass die Operationen große Mengen Strom verbrauchten und die Aufmerksamkeit der Behörden in Karaj auf sich zogen. Sie behauptete jedoch, dass das Geheimdienstministerium eingegriffen und die gerichtlichen und strafrechtlichen Ermittlungen gestoppt habe.
Saber Shahbazi Balujeh und jahrelange verdeckte Eingriffe
Saber Shahbazi Balujeh, geboren am 20. April 1988 in Mianeh, hat im Vergleich zu den anderen vier Hackern weniger Spuren in der Öffentlichkeit hinterlassen. Ihm wurde kein bekannter Hacker-Pseudonym zugeschrieben, und es gab keinen prominenten Einzelfall, der sich um seinen Namen drehte. Die neue US-Anklage deutet jedoch darauf hin, dass seine operative Rolle in Mabna und dem Projekt Sonbol umfangreich war.
Wie Kahzadian arbeitete auch Shahbazi ab August 2013 in einem Cybersicherheitszentrum der APA, das laut Quellen von Iran International im Auftrag des Geheimdienstministeriums Hacking-Dienstleistungen erbrachte. Später wechselte er nach Mabna und war dort an Phishing-Angriffen, Kontoübernahmen, Datenextraktion, Angriffen auf private Unternehmen und der HBO-Operation beteiligt.
Nach der Anklageerhebung im Jahr 2018 schloss sich Shahbazi dem Projekt Sonbol an. Von Oktober 2018 bis März 2022 arbeitete er sowohl selbstständig als auch mit Fayyaz und Ghaleh-Kuhi zusammen und drang mithilfe von Password Spraying in private Unternehmen und mindestens zwei US-Regierungsbehörden ein. Teilweise übertrugen die Hacker Terabytes an gestohlenen Daten auf von ihnen kontrollierte Konten. Ihre Ziele erstreckten sich über die Bereiche Verteidigung, Energie, Technologie, Medien, Transport, Gesundheitswesen und Regierung. Laut US-Justizministerium gaben die Opfer mehr als 20 Millionen US-Dollar für die Untersuchung und Behebung der Schäden aus. Bei einigen Operationen wurden gestohlene Zugangsdaten und Daten im Darknet zum Verkauf angeboten. Fayyaz agierte unter verschiedenen Pseudonymen als Verkäufer, während Shahbazi an Password Spraying, dem Eindringen in Systeme und der Datenextraktion beteiligt war.
Ab 2022 arbeitete Shahbazi laut Quellen von Iran International mit Fayyaz und Kadkhodaei gegen Organisationen im Gesundheits-, Verteidigungs-, Energie- und Finanzsektor zusammen. Offizielle US-Dokumente belegen, dass Shahbazi spätestens im Sommer 2023 Teil einer von Mesri und Ghaleh-Kuhi geführten Gruppe war, die wiederholt Netzwerkangriffe für oder im Auftrag des iranischen Geheimdienstministeriums durchführte. Das US-Justizministerium gibt an, dass Shahbazi, Fayyaz und Kadkhodaei im Sommer 2024 erfolgreich in mehrere lokale, bundesstaatliche und föderale Regierungsbehörden in den Vereinigten Staaten eindrangen. Laut einer Erklärung des US-Finanzministeriums war Shahbazi, wie andere Mitglieder des Netzwerks, von „persönlicher Bereicherung und Gier“ motiviert, unter anderem durch Angriffe auf iranische Unternehmen.
Laut Recherchen von Iran International griffen Shahbazi und Ghaleh-Kuhi im Frühjahr 2025 gemeinsam ein iranisches Telekommunikationsunternehmen an, drangen in dessen Systeme ein und extrahierten Daten. Eine Quelle gab an, dass sie die gestohlenen Informationen anschließend im Darknet zum Verkauf anboten. Shahbazis geringe öffentliche Präsenz spiegelt daher möglicherweise nicht eine Randfigur wider, sondern seine Vorgehensweise: Er agierte als unauffälliger Spezialist für Cyberangriffe im Verborgenen, indem er Infrastruktur und Online-Konten manipulierte, während bekanntere Komplizen stärker im Fokus der Öffentlichkeit standen.
Geld, der Staat und organisierte Cyberkriminalität
Die Aktivitäten der fünf Männer lassen sich nicht einfach als staatliche Hacker erklären. Sie führten Operationen für die Revolutionsgarden oder das Geheimdienstministerium durch, während Mitglieder desselben Netzwerks ihre Fähigkeiten, ihren Zugang und ihren Schutz nutzten, um sich zu bereichern.
Die beiden Handlungsstränge standen nicht zwangsläufig in Konkurrenz zueinander. Sie konnten sich gegenseitig verstärken. Staatliche Beziehungen konnten Ziele, Informationen, Infrastruktur, Regierungsaufträge und, laut Quellen von Iran International , in einigen Fällen bevorzugten Strom oder Schutz vor Strafverfolgung liefern. Neben Regierungsaufträgen konnten Mitglieder des Netzwerks gestohlene Informationen verkaufen, Opfer erpressen, Zugang zu kompromittierten Systemen handeln, Einfallstore für Ransomware-Gruppen bereitstellen oder Computerressourcen für Kryptowährungsgeschäfte nutzen. Iranische Organisationen und Bürger gehörten zu den Opfern.
Die Vereinbarung könnte auch dem Staat zugutekommen. Staatliche Stellen, die Cyberoperationen in Auftrag geben, könnten Informationen oder andere Ergebnisse gewinnen und gleichzeitig Distanz zu den formell bei privaten Unternehmen angestellten oder unabhängig agierenden Betreibern wahren.
Die Hacker hingegen konnten in einem Umfeld agieren, in dem ihre technischen Fähigkeiten für mächtige Sicherheitsinstitutionen weiterhin wertvoll waren.
Kahzadians Weg von der Verhaftung zur Kooperation, die mutmaßliche Intervention bei den Ermittlungen zu Ghaleh-Kuhis Kryptowährungsaktivitäten und Mesris angeblicher Zugang zu subventionierter Energie stellen unterschiedliche Aspekte dieser Beziehung dar.
Fayyaz und Shahbazi nutzten ihrerseits die Möglichkeiten, die das gleiche Ökosystem bot, um in Untergrundmärkte und den Verkauf von illegalem Zugang einzusteigen.
Das Ergebnis war ein Netzwerk, in dem die Trennlinie zwischen staatlichen Cyberoperationen und profitorientierter Cyberkriminalität zunehmend schwerer zu erkennen war.
Das Titelbild stammt aus „ Hacker ohne Grenzen: Im Dienste Teherans, nebenbei am Stehlen “, Iran International
Das Exposé braucht dringend Ihre Hilfe …
Können Sie bitte dazu beitragen, dass The Expose mit seinem ehrlichen, zuverlässigen, kraftvollen und wahrheitsgetreuen Journalismus weiterhin im Rampenlicht steht?
Ihre Regierung und Big-Tech-Organisationen
Versuchen Sie, The Expose zum Schweigen zu bringen und zu beenden.
Deshalb brauchen wir Ihre Hilfe, um sicherzustellen
Wir können Ihnen weiterhin die
Fakten, die der Mainstream nicht wahrhaben will.
Die Regierung finanziert uns nicht
Lügen und Propaganda zu veröffentlichen auf ihren
im Namen der Mainstream-Medien.
Stattdessen sind wir ausschließlich auf Ihre Unterstützung angewiesen.
Bitte unterstützen Sie uns bei unseren Bemühungen,
Sie ehrlichen, zuverlässigen, investigativen Journalismus
heute. Es ist sicher, schnell und einfach.
Bitte wählen Sie unten Ihre bevorzugte Methode aus, um Ihre Unterstützung zu zeigen.

Kategorien: Eilmeldungen , Aktuelle Nachrichten , US-Nachrichten
Oh, wie gemein! Wussten diese widerlichen Iraner denn nicht, dass Münzen nur in umgekehrter Richtung gestohlen werden dürfen? Mit anderen Worten: Die USA stehlen Münzen, und die iranischen Münzbesitzer stehen am Ende dumm da?
BEWEIS: KRYPTOWÄHRUNGEN SIND NICHT SICHER VOR STAATLICHEM DIEBSTAHL. US-Finanzminister gesteht internationale Straftat. – https://www.bitchute.com/video/s6jIociSFvEg/
Das übliche Propagandamaterial der Schah-Familie, die ihr Königreich und ihre Paläste zurückhaben will.
Bei diesen „Verdächtigen“ handelt es sich möglicherweise um Iraner, aber ich wette, sie wurden von der CIA und ihren britischen und EU-Verbündeten ausgebildet, gekauft und bezahlt.
Um der Wahrheit näherzukommen, müssen Sie möglicherweise etwas genauer hinschauen.
Wie geht das?
Der Topf nennt den Kessel … das ist doch ein kompletter Witz.
Amerika, geh nach Hause, bring deinen Mist in Ordnung und nimm deinen kleinen Freund gleich mit, diese juristische Fiktion, die sich Israel nennt.